本页目录
使用指纹浏览器、代理 IP 或 VPN 时,您可能会用 CreepJS 检查浏览器环境。但打开页面后,映入眼帘的是密密麻麻的英文、哈希和百分比:38% like headless 是不是说浏览器被识别了?显示 WebRTC IP 是不是泄漏?WebGL 的一串数字又代表什么?
先说结论:CreepJS 更像一份浏览器技术体检报告,不是 Facebook、TikTok 或 Amazon 的账号安全预测工具。 您不需要理解每个哈希,也不需要把所有字段变成绿色。重点是找出与自己实际配置不符、又可以进一步确认的信号。
官方检测入口: CreepJS(GitHub Pages);开源项目。请从项目提供的官方入口进入,避免混淆其他同名网站。
CreepJS 适合检查什么?
如果您在使用不同的浏览器 Profile,CreepJS 可以帮助您查看浏览器对外报告的设备、图形、字体、语言和网络相关信息。它尤其适合在新建配置文件、更换浏览器版本、调整扩展或代理后,做一次记录和对照。
但要注意:CreepJS 不能告诉您某个账号会不会封禁。平台还可能根据账号历史、登录行为、政策等因素作出决定。
先看实际结果:38% like headless,表示什么?
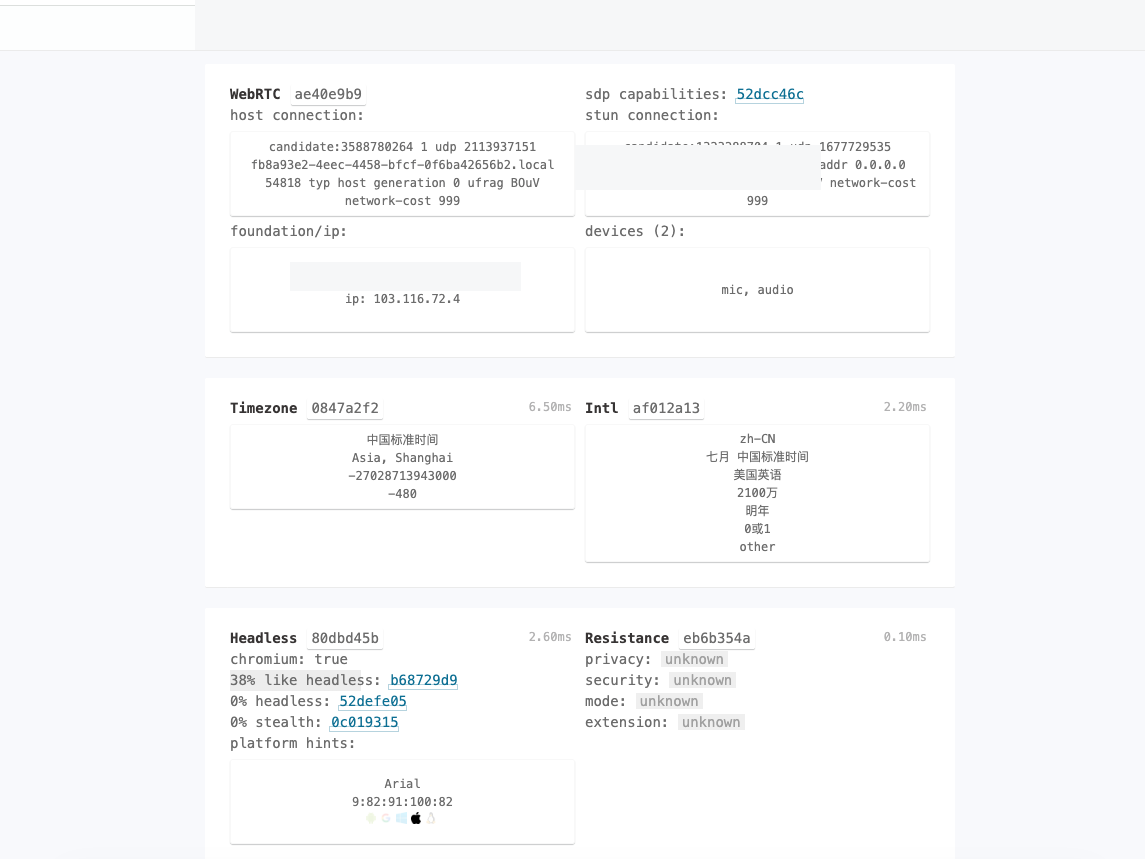
图 1:一份实际的 CreepJS 检测报告,显示 38% like headless、0% headless 和 0% stealth。这些是不同检测项的指标,不是账号封禁概率。
本次截图同时出现:
38% like headless0% headless0% stealth
不能把第一项理解为「您的浏览器有 38% 的概率被平台识别为机器人」。 这是 CreepJS 按自己的检测方法展示的类无头特征指标;另外两个字段也有各自的检测范围。仅凭这三个数字,不能断定当前浏览器处于无头模式,更不能判断 TikTok、Facebook 等平台的处理结果。
普通用户怎么做? 如果您确实使用普通图形界面的 Chrome,就先确认浏览器类型与实际情况相符;如果使用特殊指纹浏览器,可以在同一设备和网络下,再用未修改的普通 Chrome 做对照。对照的目的不是「刷满分」,而是找出特定配置带来了哪些可观察变化。
MacIntel 和 Apple M3 一起出现,是不是指纹有问题?
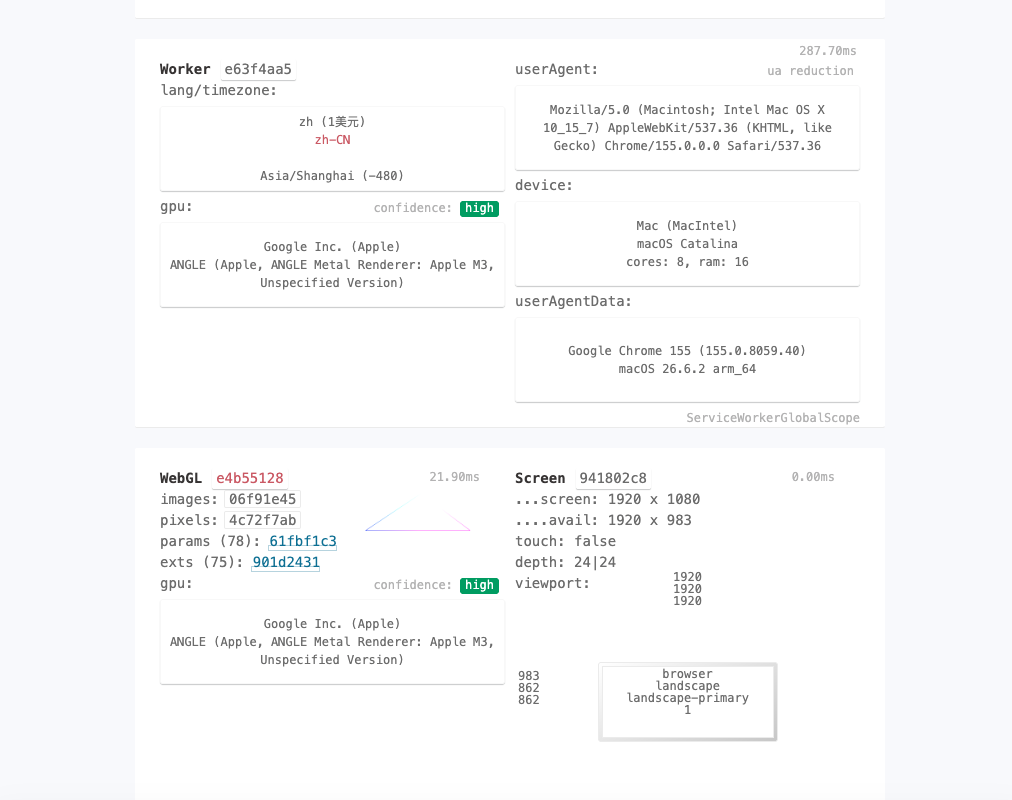
图 2:检测显示 MacIntel、Apple M3 图形渲染信息及 arm_64。不同接口可能采用不同的平台标识。
这份真实报告中,有几条看起来不完全相同的信息:
| 检测位置 | 页面显示的内容 | 怎么理解 |
|---|---|---|
| User-Agent | Intel Mac OS X 相关字符串 | 浏览器向网站展示的传统兼容标识 |
| Device / Worker | MacIntel | 浏览器平台信息,可能沿用兼容性表示 |
| GPU / WebGL | Apple M3 | 图形渲染相关信息 |
| User-Agent Client Hints | macOS、arm_64 | 较新的平台信息接口输出 |
这几项同时出现,不足以证明您伪造了指纹。 在 Apple Silicon 设备上,浏览器可能保留用于兼容的 Intel Mac 标识,而图形硬件和其他接口返回 ARM 信息。截图没有证明 CreepJS 把这一组数据判定为异常。
如果检测对象确实是 Apple M 系列 Mac,可以先把这些信息作为正常兼容性的可能解释;只有出现与真实设备完全不符、且无法解释的值,才进一步检查配置。
Canvas、WebGL、字体为什么是一串看不懂的字符?
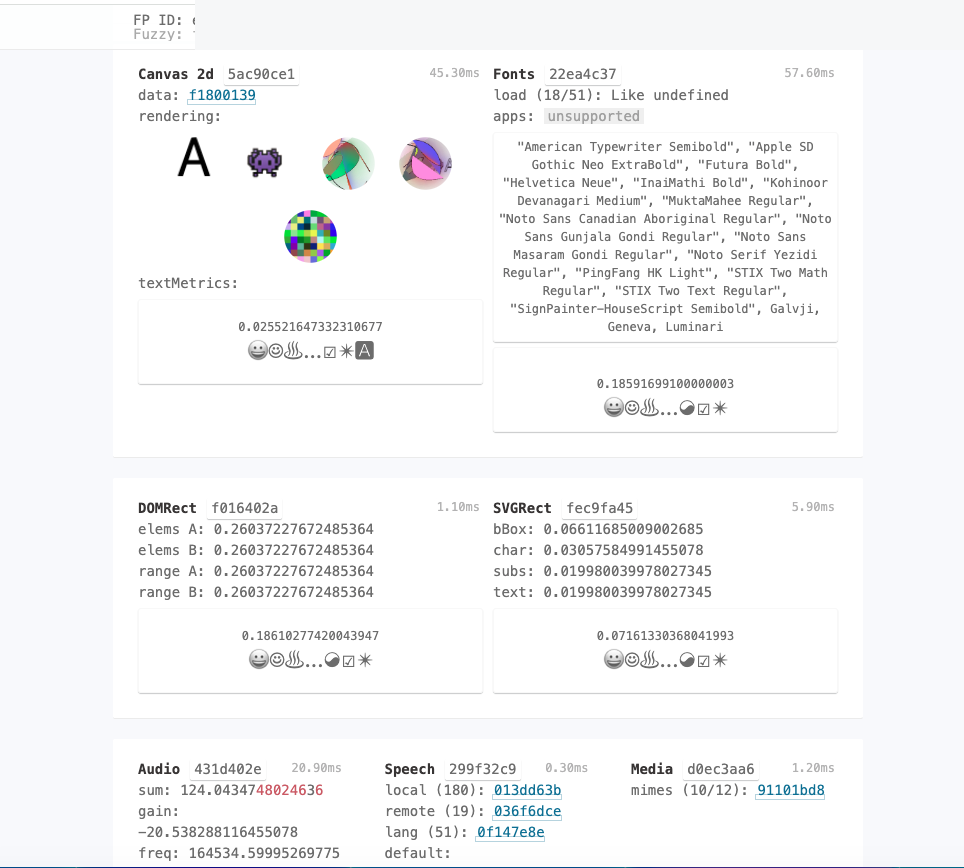
图 3:Canvas 2D、Fonts、Audio、DOMRect 等模块分别呈现测试结果和标识。普通使用者不需要逐个解读哈希。
Canvas 是浏览器绘图功能,WebGL 与图形渲染有关,Fonts 是字体环境,Audio 是音频处理相关信号。CreepJS 会把部分结果转换成短字符串或哈希,帮助比较浏览器的可观察特征。
您真正需要知道的是:
- 哈希不同,不一定代表有问题。 不同设备、系统、浏览器版本或字体配置可能产生不同结果。
- 哈希相同,也不代表匿名。 某个字段稳定,只说明这个字段在对比条件下没有明显变化。
- 最有用的是前后对照。 如果您没有更换设备、系统或浏览器设置,而某个关键结果在短时间内频繁变化,才值得进一步查明原因。
不要为了让哈希变成某个指定值而盲目修改显卡、字体或 Canvas 设置。
WebRTC 出现 IP,是不是泄漏?
截图中的 WebRTC 部分出现一个公网 IP 和其他网络候选信息。单凭这个截图,不能判断是否泄漏,因为还缺少当时网页连接实际使用的出口 IP、代理设置,以及该地址是否属于您预期的网络。
检查方法很简单:
- 在要使用的浏览器 Profile 中,先用 EnvTrace IP 质量检测 查看当前出口 IP。
- 再使用 EnvTrace WebRTC 泄漏检测 查看浏览器可能暴露的公网地址。
- 对比两份结果,并确认是否存在预期之外的公网线路。如果是 IPv4/IPv6 双栈,不要因为字符串不同就立即判定为真实 IP 泄漏。
WebRTC 和浏览器指纹属于不同检查维度。WebRTC 测试正常,也不能证明平台无法识别您的浏览器。
CreepJS 的 Lies、Resistance 需要全部为零吗?
CreepJS 还可能呈现 Lies、Resistance 等与浏览器 API 行为、修改痕迹或隐私防护有关的检测信号。这些术语对普通用户不够直观。
可以这样理解:它们是「值得解释的线索」,而不是「账号有问题」的直接结论。 浏览器扩展、隐私防护以及兼容性机制,都可能改变某些接口的表现。如果真的出现相关提示,应查看具体字段和浏览器配置;若页面显示 unknown,也不要自行解释为「正常通过」。
这次提供的局部截图没有清楚展示 Lies 的总量或具体异常明细,因此本文不声称本次检测已经发现某类 Lies,也不编造异常原因。
指纹浏览器用户怎么用这份报告?
如果您不懂技术,可以按下面的次序做一次简单检查:
- 确认对象。 在实际要使用的指纹浏览器 Profile 中打开 CreepJS,不要用另一套环境代替。
- 先看大项。 记录 Headless、设备、浏览器和网络相关信息,不必抄录所有哈希。
- 核对真实配置。 系统、语言、时区、显卡、出口 IP 是否与您实际使用的设备和网络相符?
- 出现疑问再对照。 使用普通 Chrome 或上一次保存的报告找差异;同一时间只改变一个明确需要修复的设置。
- 不要用它预测封号。 如果 Facebook、TikTok、Amazon 提示账号异常,还要看平台自身的登录、安全、政策和身份验证信息。
CreepJS 和 EnvTrace 应该怎么搭配?
CreepJS 提供大量底层信号,适合想深入观察浏览器表现的人;但对于只想知道「哪些地方需要留意」的用户,它的信息可能太密集。
EnvTrace 浏览器指纹检测更侧重用中文组织浏览器身份、API、图形硬件、不同运行上下文及稳定性等检查,标明已观察到的问题和需要进一步确认的项目。您可以用它进行补充核对,而不是直接比较两个工具的分数。
总结
CreepJS 很适合用来了解浏览器向网站暴露了哪些技术信号,但第一次使用时不必被密密麻麻的英文吓住。
读这份报告,先关注三件事:检测结果是否符合真实设备、是否出现预期外的网络地址、同一环境在重复测试中是否存在需要解释的变化。
至于 38% like headless、MacIntel 与 Apple M3 共存、Canvas 或 WebGL 哈希等信息,都不能单独证明您的指纹浏览器有问题,更不能预测某个平台是否会限制账号。
如果您更习惯中文解释,可以使用 EnvTrace 浏览器指纹检测 进一步核对当前环境。
测试说明: 本文截图来自一次实际的 CreepJS 检测会话,展示了 Chrome、macOS、Apple M3 相关信息及部分网络信号。此处不是多浏览器、多代理的系统性测试;未验证 CreepJS 内部的全部检测规则。图片中不必要的完整指纹标识和公网 IP 已做遮挡。