Nesta página
Ao abrir o Whoer.net em português, você pode ver «O seu disfarce: 100%» na página inicial, enquanto o teste de vazamento DNS ainda mostra «As consultas DNS não estão protegidas». Ou, no painel alargado, aparecem itens como Línguas diferentes −20%. Isso significa que o proxy falhou, que o IP real vazou ou que a conta está em risco?
Conclusão rápida: o disfarce do Whoer resume sinais de anonimato da ferramenta — não é probabilidade de banimento. Se a nota cair, abra os descontos e confira se o aviso combina com a VPN/proxy/DNS que você quer usar.
Este artigo usa capturas reais de outubro de 2026 (saída rotulada Hong Kong no navegador de teste). Explica como ler o Whoer, analisa um caso de aviso DNS e mostra o cruzamento com o EnvTrace.
Como ler o relatório do Whoer
O Whoer verifica IP, DNS e anonimato online. Na home em português, após carregar, você vê IP, país, ISP, DNS, navegador/SO, proxy/anonimizador e a porcentagem de disfarce.
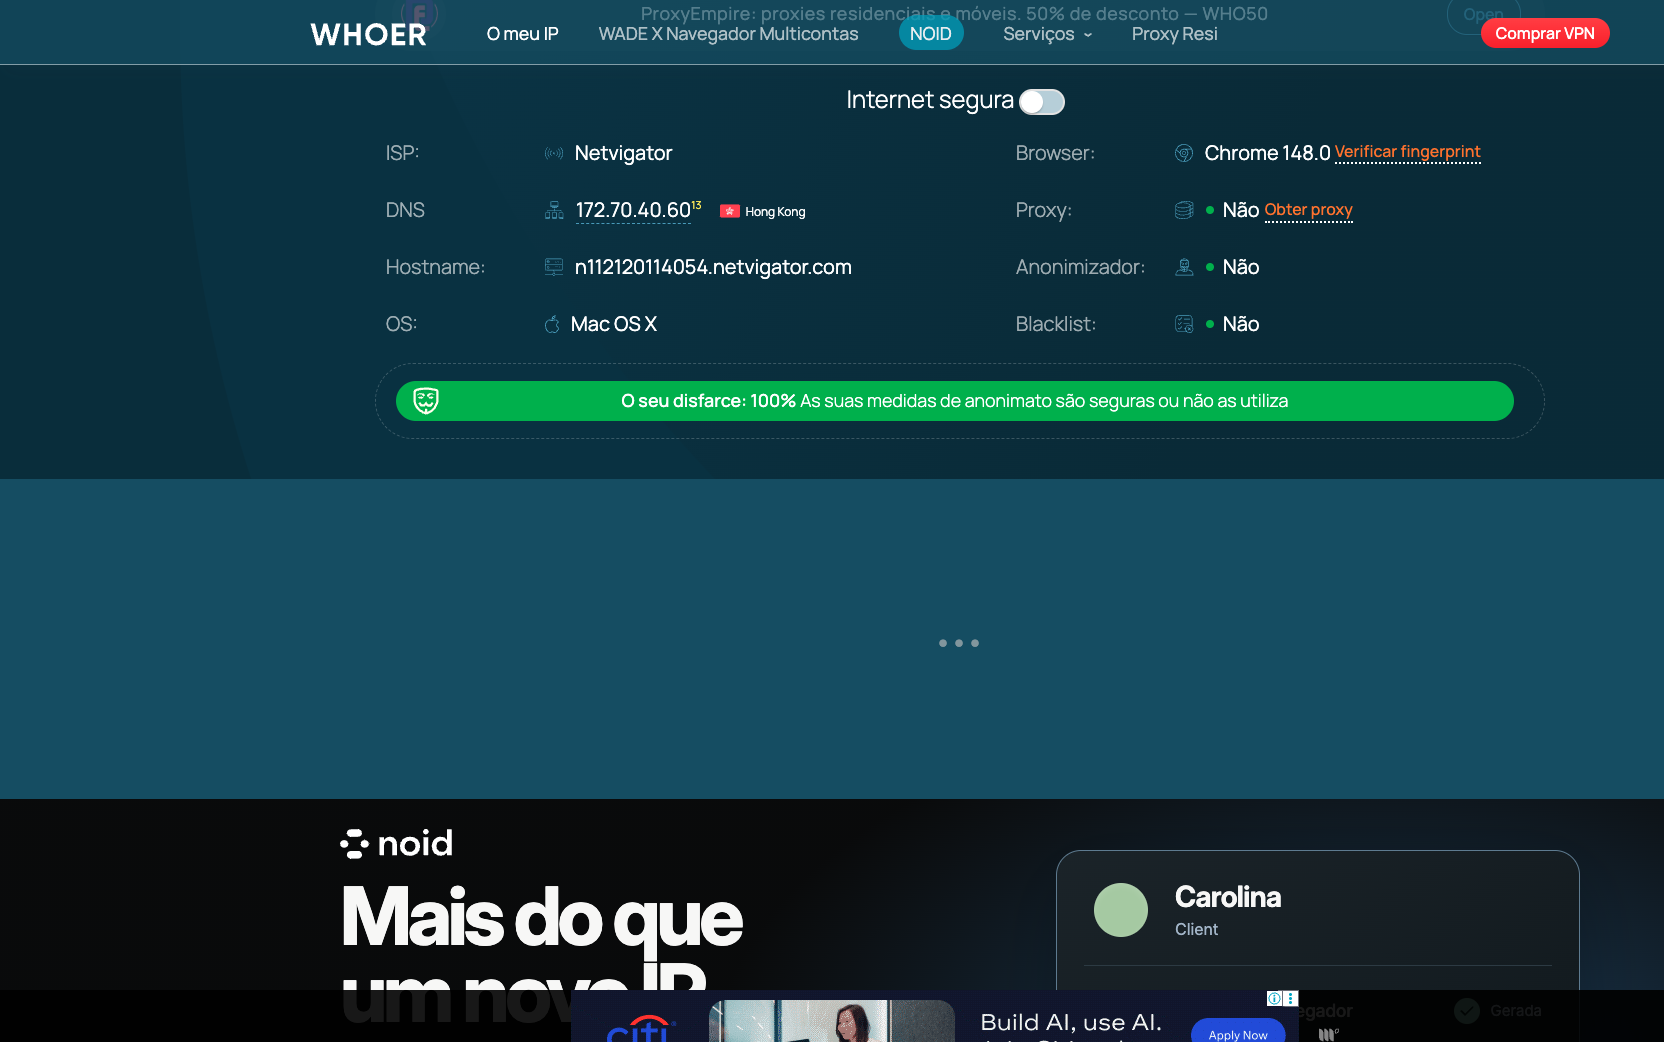
Leia nesta ordem:
- O meu IP — É a saída que você pretende usar?
- DNS — País/provedor batem com o roteamento desejado?
- Proxy / anonimizador / blacklist — «Não» só indica que aquele item não acendeu no Whoer.
- Versão alargada — Abra Quer saber mais? Usar versão alargada para ver o que descontou pontos.
Por que não dá 100%?
O Whoer combina DNS, fuso, idioma, WebRTC, proxy/Tor, blacklist e outros sinais.
DNS diferente — País do resolvedor ≠ país do IP. É pista para verificar, não prova automática de vazamento.
Fuso horário — Relógio local vs geolocalização do IP; viagem e bases de dados erradas geram ruído.
Línguas diferentes — Idioma do sistema/navegador ≠ idioma típico do país do IP; usuários bilíngues são comuns.
WebRTC / IP — Compare candidatos WebRTC com o IP da página; IPv4/IPv6 e rotas split podem confundir.
Proxy ou blacklist — Reflete fontes do Whoer, não todo motor de risco de plataforma.
Caso real: 100% na home, DNS «não protegidas»
Em outubro de 2026, a home em português mostrou disfarce 100% com IP de saída e DNS resumido em Hong Kong — mas o teste DNS dedicado marcou vulnerabilidade.
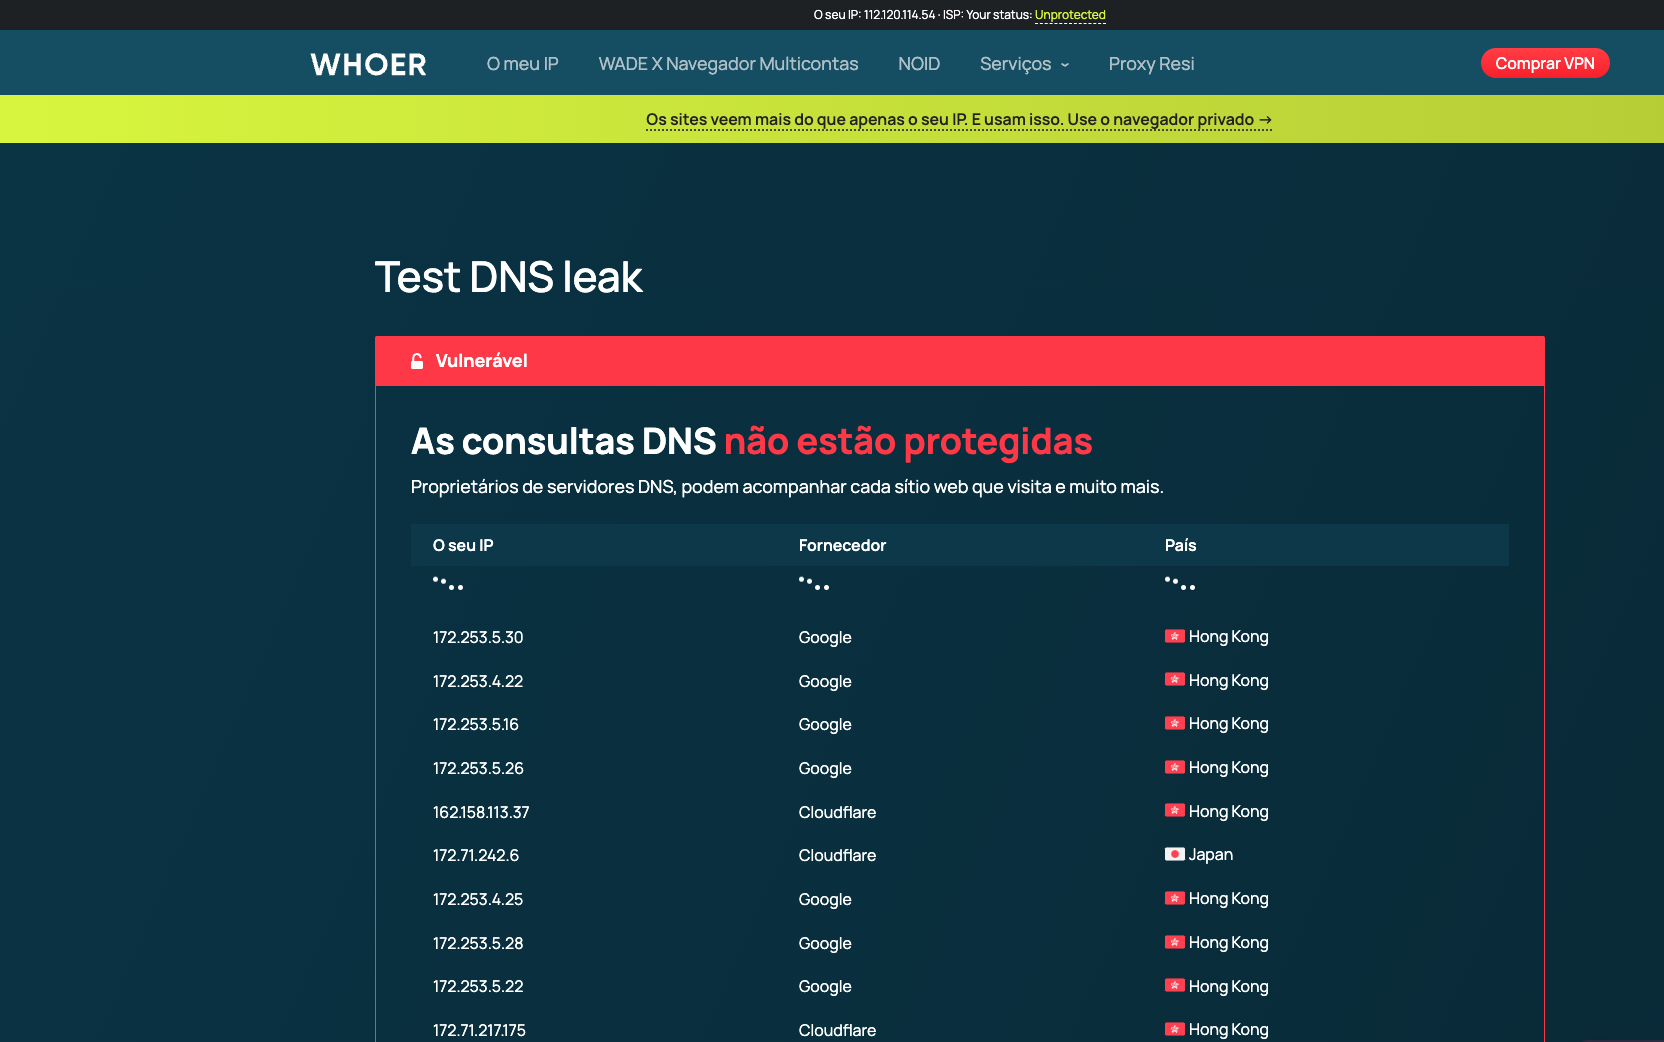
Pontos importantes:
- Resumo da home e página de vazamento DNS usam testes diferentes — podem divergir.
- Resolvedores públicos (Google, Cloudflare) não provam sozinhos que o DNS saiu do túnel VPN, mas mostram onde olhar na configuração.
- No painel alargado da mesma sessão apareceram Línguas diferentes −20% e DoNotTrack −0% — em outro ambiente, esses itens podem derrubar o disfarce mesmo com barra verde na home.
As capturas não provam sozinhas vazamento fora do túnel. Confirme com logs do cliente, regras de split e novo teste no mesmo perfil de navegador.
Corrigir avisos de DNS, passo a passo
Passo 1: Para onde o DNS deve ir?
Sem VPN, DNS local pode ser normal. Com VPN, confirme se DNS deve ficar no túnel. Não troque DNS só porque o país na página difere.
Passo 2: Identifique o resolvedor
Veja provedor e IP na tabela. DNS da operadora, da VPN e DNS público se comportam de formas distintas.
Passo 3: VPN/proxy e split
Revise anti-vazamento DNS, DNS remoto, IPv6/DoH e split por app. 8.8.8.8 sozinho não garante túnel.
Passo 4: WebRTC e navegador
Use teste de vazamento DNS e teste WebRTC do EnvTrace na mesma sessão e compare IPs concretos.
90% é ruim? 100% é seguro?
90% não é sentença; 100% não é conta segura. É a regra do Whoer sobre sinais observáveis — não «30% de chance de detecção».
Aja com base nos itens do relatório, não na obsessão por 100%.
Por que usar o EnvTrace também?
O Whoer enfatiza IP/DNS/anonimato. Para sinais de ambiente de conta (navegador + IP + rede), rode o teste gratuito do EnvTrace no perfil e saída reais.
Na mesma semana de testes (saída Hong Kong), o EnvTrace marcou 94/100, risco Médio e Proteção contra vazamentos: anormal, com vazamento WebRTC (IP público WebRTC ≠ IP de saída).
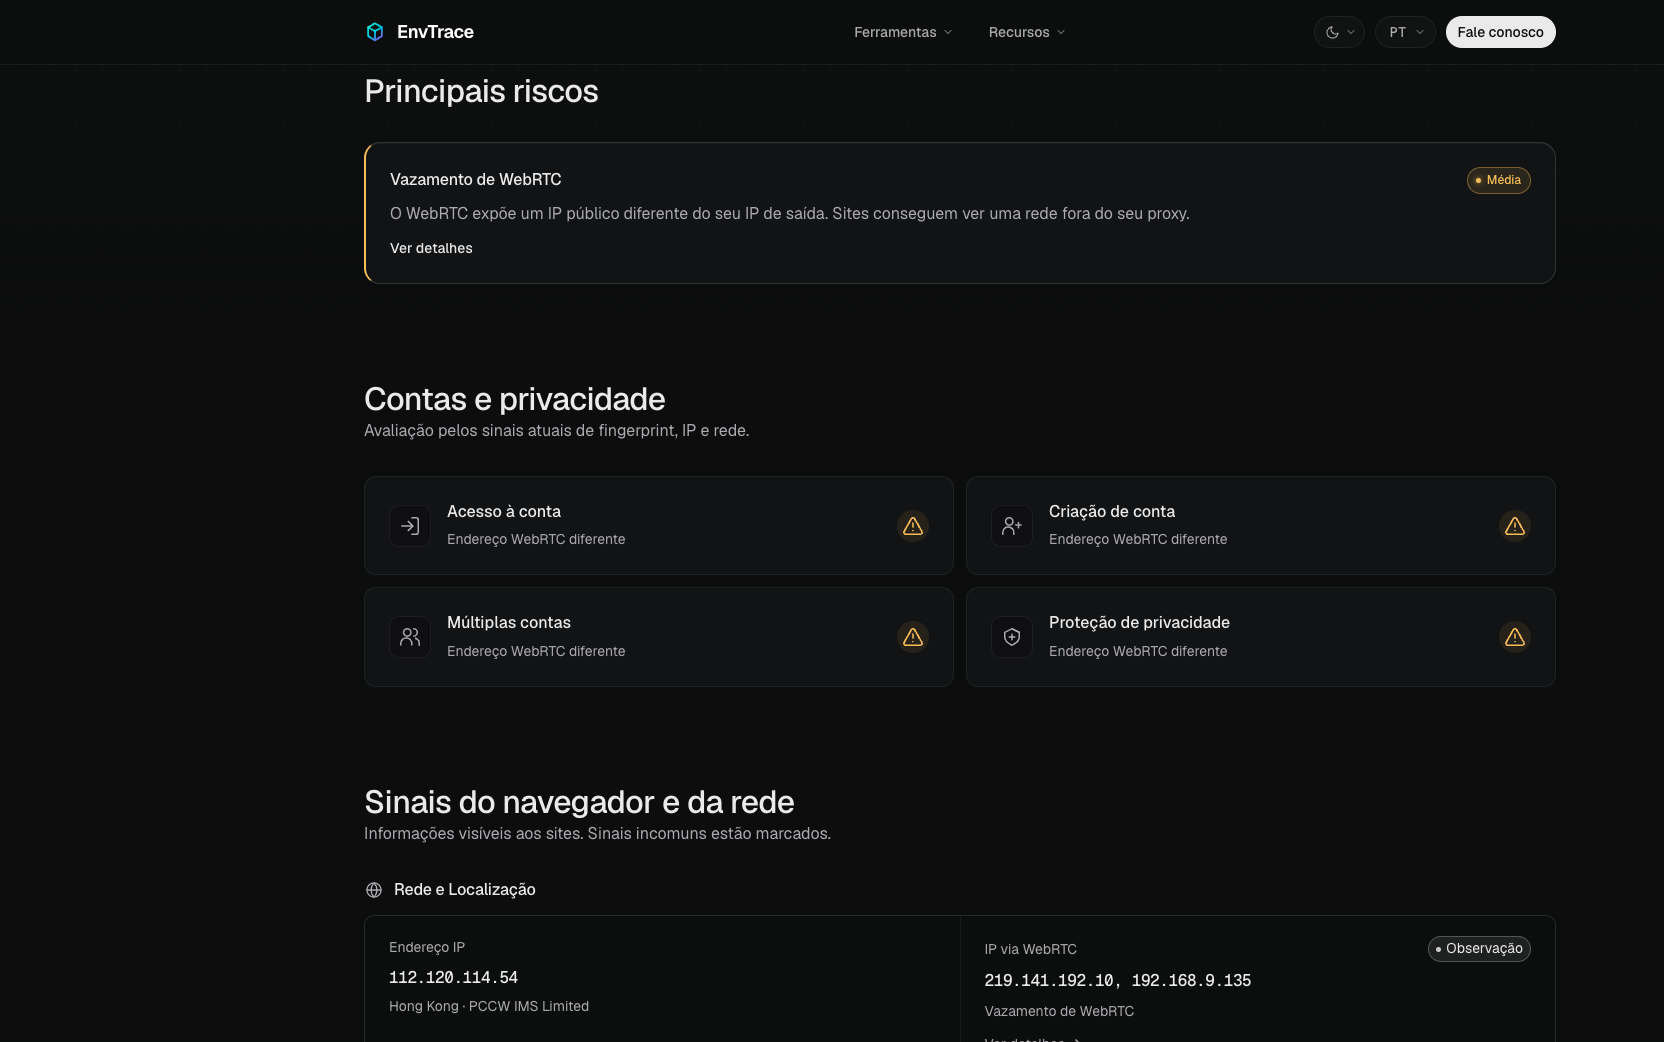
As capturas Whoer e EnvTrace aqui vêm da mesma janela de testes, mas não de um único clique simultâneo. Não compare as notas como experimento controlado.
FAQ
DNS diferente = vazamento?
Nem sempre. Confirme identidade do resolvedor e rota.
Dá para navegar com 70%?
Em geral sim. Leia os descontos.
Por que Whoer e EnvTrace diferem?
Sinais, pesos e momentos do teste diferem.
Preciso corrigir Do Not Track?
Não necessariamente; DNT não substitui anti-vazamento.
Troquei IP e a nota não mudou
DNS, idioma, fuso ou navegador podem manter o desconto.
Resumo
Use o Whoer para pistas verificáveis. Nossa sessão em português mostrou 100% na home e DNS desprotegidas no teste dedicado — motivo para ler cada teste separadamente.
Antes de logins importantes, repita no perfil real e leia os itens anormais do EnvTrace.
Nota de teste: Capturas de outubro de 2026 (Whoer + EnvTrace, saída Hong Kong). UI e regras podem mudar.
Referências: