本页目录
使用 Whoer.net 检测网络环境时,您可能会看到“你的伪装:70%”“DNS不相符”,或者因为语言、系统时间、WebRTC 等提示而没拿到 100%。这是否意味着代理没有生效、真实 IP 已经泄漏,或者账号环境存在风险?
先看结论:Whoer 伪装度是该工具根据多项检测信号生成的评分,不是账号安全概率。分数不满 100%,应先打开扣分明细,确认究竟是哪一项出现问题,再核对实际网络路径;不要只为提高分数就反复更换 IP 或修改系统设置。
本文使用 2026 年 10 月的真实检测截图,先教您读懂 Whoer 报告,再解释一次因 DNS 地区不一致被扣 30 分的案例,并给出可操作的排查步骤。
一、Whoer 检测结果怎么看?
Whoer.net 是一款在线 IP、DNS 和网络匿名性检测工具。打开中文版 Whoer 检测页,等待页面加载完成,通常可以看到公网 IP、国家或地区、网络服务商、DNS 服务器、浏览器与操作系统信息、代理或匿名服务识别,以及一条以百分比表示的“伪装度”。
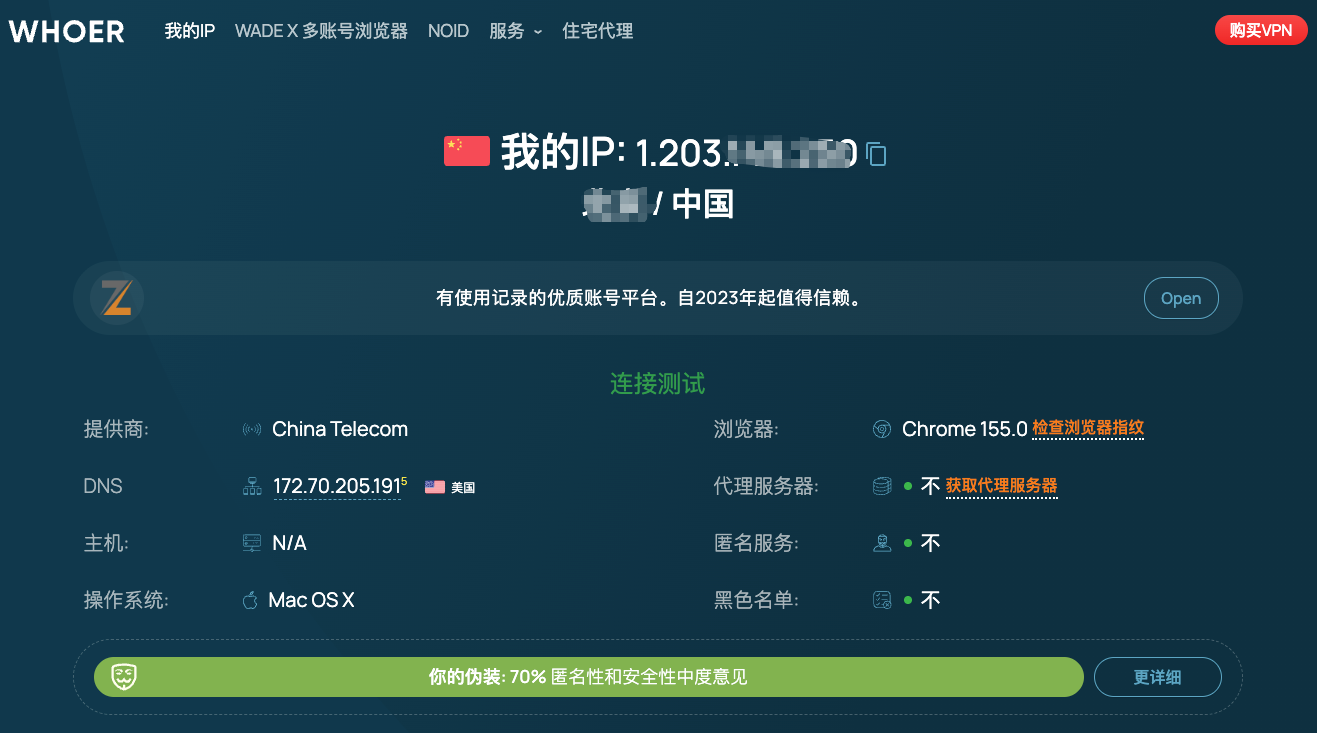
建议按以下顺序阅读,而不是只看百分比:
- 先看“我的 IP”:确认它是不是您预期使用的出口地址、国家及网络服务商。
- 再看 DNS:留意解析器的服务商和地理位置是否符合当前网络配置。
- 检查代理服务器、匿名服务和黑名单:注意“未检测到”只代表 Whoer 的这一项没有报错,不是所有平台都会给出相同判断。
- 最后打开评分右侧的“更详细”:查明扣分项目和提示,而不是直接将 70% 解读为“只有 70% 安全”。
二、Whoer 伪装度为什么不满 100%?
Whoer 会综合多类信号给出匿名性提示。常见项目包括 DNS 不相符、系统时间或时区不相符、语言不同、WebRTC/IP 暴露、代理或 Tor 特征、IP 黑名单、浏览器信息差异等。不同问题涉及的风险性质并不一样。
DNS 不相符通常指 Whoer 识别到的 DNS 解析器国家与页面出口 IP 的国家不同。这是一个需要核对的线索,但国家不同不自动等于真实 DNS 泄漏。
系统时间不相符表示本地时间或时区与 IP 地理定位不符合其预期。跨国差旅、远程工作、操作系统配置及地理数据库偏差,都可能造成这种情况。
语言不同意味着浏览器或系统语言与 IP 所在国家的常见语言不一致。然而,一个位于海外、使用中文浏览器的真实用户并不罕见,因此不能仅凭语言不同就判定环境异常。
WebRTC/IP 不相符需要进一步检查浏览器收集到的公网候选地址与网页出口地址。确实存在绕过代理的网络路径时可能暴露另一条公网线路;但 IPv4/IPv6 双栈、不同出口以及地址分类方式也可能导致误报,应查看实际地址后再判断。
代理或 IP 黑名单提示反映了 Whoer 对当前 IP 的某些分类或信誉判断。不同检测服务的数据源和更新周期可能不同,也不应视作所有平台一致的风控结论。
三、实测案例:Whoer 70%,为什么被扣了 30 分?
在这次真实检测中,Whoer 首页显示:出口 IP 位于中国,DNS 被标注为美国,整体伪装度为 70%。点击“更详细”,可以清楚看到扣分原因。
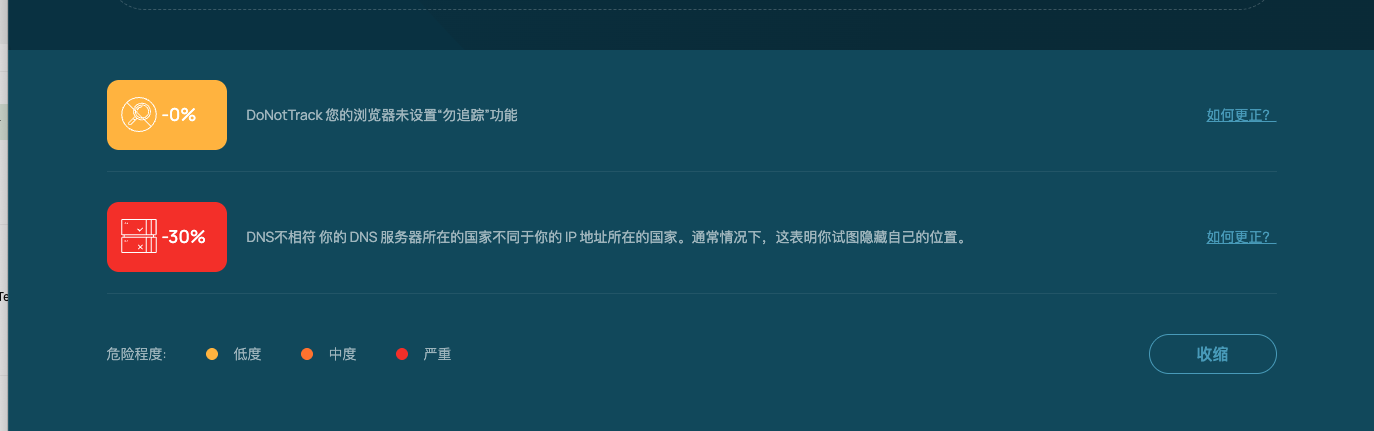
这就排除了一个容易发生的误解:本次 70% 不是语言、时区、WebRTC 和 DNS 同时出错的结果。根据这张报告,造成 30 分差额的可见原因就是 DNS 不相符。
接着我们打开了 Whoer 的 DNS 泄漏专项检测。页面显示红色的“DNS 查询不受保护”,并列出了多条 DNS 解析器记录;截图中能够看到由 Google 提供、被定位在香港和台湾等地区的解析器。
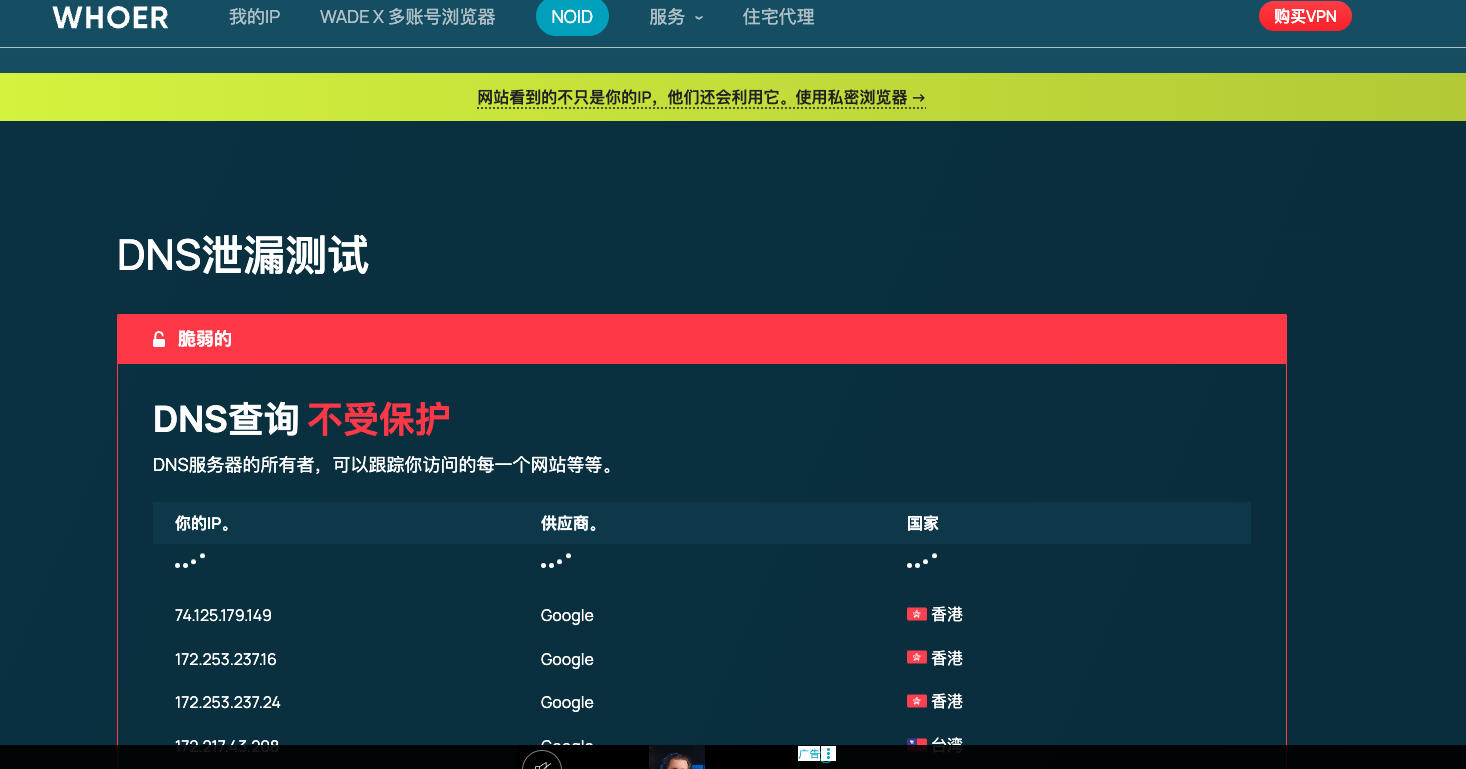
需要注意,首页显示的 DNS 国家与专项测试列出的解析器所在地并不完全相同。公共 DNS、分布式解析服务、不同测试请求的出口节点及 IP 地理数据库,都可能影响它们显示的结果。
因此,我们可以确认 Whoer 给出了 DNS 警告,却不能仅根据这些截图确定:DNS 请求究竟有没有离开预期的加密通道,或者真实本地网络是否被暴露。 要回答后一个问题,还需要结合实际的 VPN/代理配置与 DNS 路由核查。
四、Whoer DNS 不相符怎么办?按顺序排查
第一步:先确定您希望 DNS 走哪条线路
如果没有使用 VPN 或代理,设备通过本地网络解析域名可能完全正常;如果使用 VPN 并期望全部流量经过隧道,那么需要确认 DNS 请求是否也按预期走隧道。两种情况下“正确配置”的标准并不一样。
先记录当前出口 IP、所在地、使用的 VPN/代理软件和 DNS 设置。不要看到 DNS 国家不同,就立即修改系统 DNS 或换节点。
第二步:核对解析器的身份,而不只看国家
查看 DNS 测试列出的服务商和 IP。重点判断它们属于您当前的运营商、代理/VPN 服务商,还是 Google、Cloudflare 等公共 DNS。公共 DNS 可能使用全球分布式节点,解析器显示在另一个国家不一定构成泄漏。
真正需要追查的情况是:您预期 DNS 应走 VPN,但实际解析请求仍由本地运营商处理,或走了不符合预期的网络路径。 如果单靠网页检测无法确认,应结合客户端日志、路由规则或可信的网络测试进一步验证。
第三步:检查 VPN/代理的 DNS 与分流设置
查看 VPN 客户端有没有 DNS 防泄漏设置,或代理软件是否支持通过代理进行远程 DNS 解析。对于分流环境,还应检查某些域名、IPv4/IPv6 请求或安全 DNS(DoH)是否走了另一条线路。
不要把“统一改成 8.8.8.8”当作通用修复方案。Google Public DNS 是合法的公共解析服务,但更换它并不能保证 DNS 请求进入 VPN 隧道,更不能证明问题已解决。
调整后重新连接网络,在同一浏览器、同一代理配置下复测,并对比调整前后的 DNS 解析器与出口 IP。
第四步:别漏掉 WebRTC 和浏览器环境
Whoer 的 DNS 扣分只说明了其中一个问题。即使 DNS 恢复预期,浏览器仍可能通过 WebRTC 暴露额外的公网地址,或存在其他可观察的不一致信号。
可以分别使用 EnvTrace DNS 泄漏检测 和 WebRTC 泄漏检测 进行交叉检查。不同工具采用不同检测方式,若结果冲突,应回到具体地址、解析器和检测条件上验证,而不是只比较红色或绿色标签。
五、Whoer 90% 正常吗?100% 就代表安全吗?
Whoer 90% 不一定不安全,100% 也不代表账号绝对安全。
这两个百分比不是某个平台封号概率的反向计算,更不是“70% 伪装度等于 30% 被识别概率”。它只是 Whoer 按自己的检测规则,对一些网络与浏览器信号给出的综合结果。
例如,有的人因为语言或时区与 IP 国家不一致而扣分,却不存在真实网络泄漏;另一些人可能拿到较高分,但实际业务平台仍会综合账号历史、行为、设备、登录位置及其他信号判断风险。
所以,判断是否需要处理的依据,应该是扣分项是否对应您真实的配置目标、是否暴露了不希望暴露的网络信息、以及能否通过独立检测得到证据,而不是一味追求 100%。
六、为什么还要使用 EnvTrace 检查账号环境?
Whoer 偏重 IP、DNS 与匿名度提示。如果您还想从平台风控会参考的可观察信号出发,检查浏览器、IP、网络与账号使用环境是否存在不一致或暴露,可以再打开 EnvTrace 中文首页 进行账号环境检测。
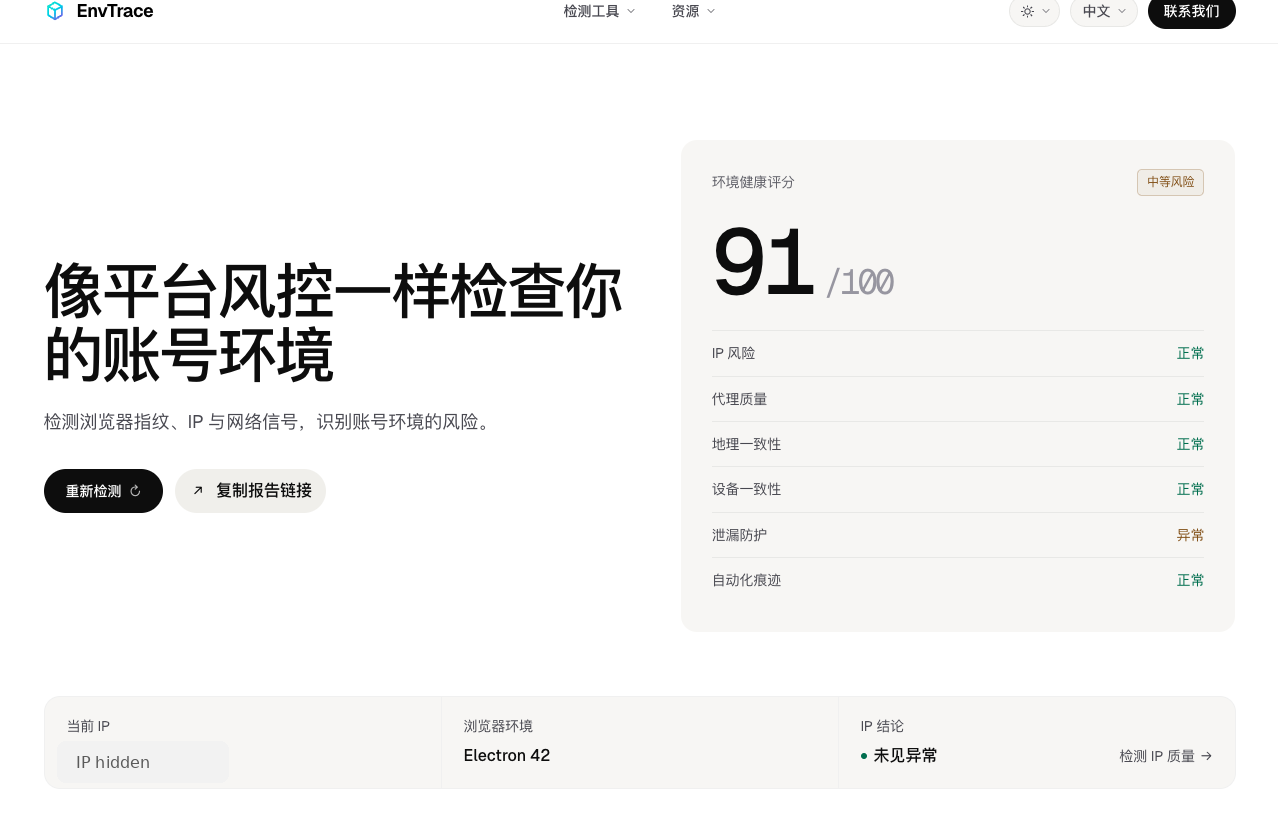
我们另外在一套香港出口 IP 的环境中进行了 EnvTrace 首页实测,页面给出了 91/100 的环境健康评分,并在“泄漏防护”一项显示异常,其他可见维度显示正常。
继续向下查看完整环境报告,EnvTrace 将主要风险指向 WebRTC 暴露的公网 IP 与页面出口 IP 不同,并对账号登录、注册、多账号运营和隐私保护场景给出需要注意的提示。
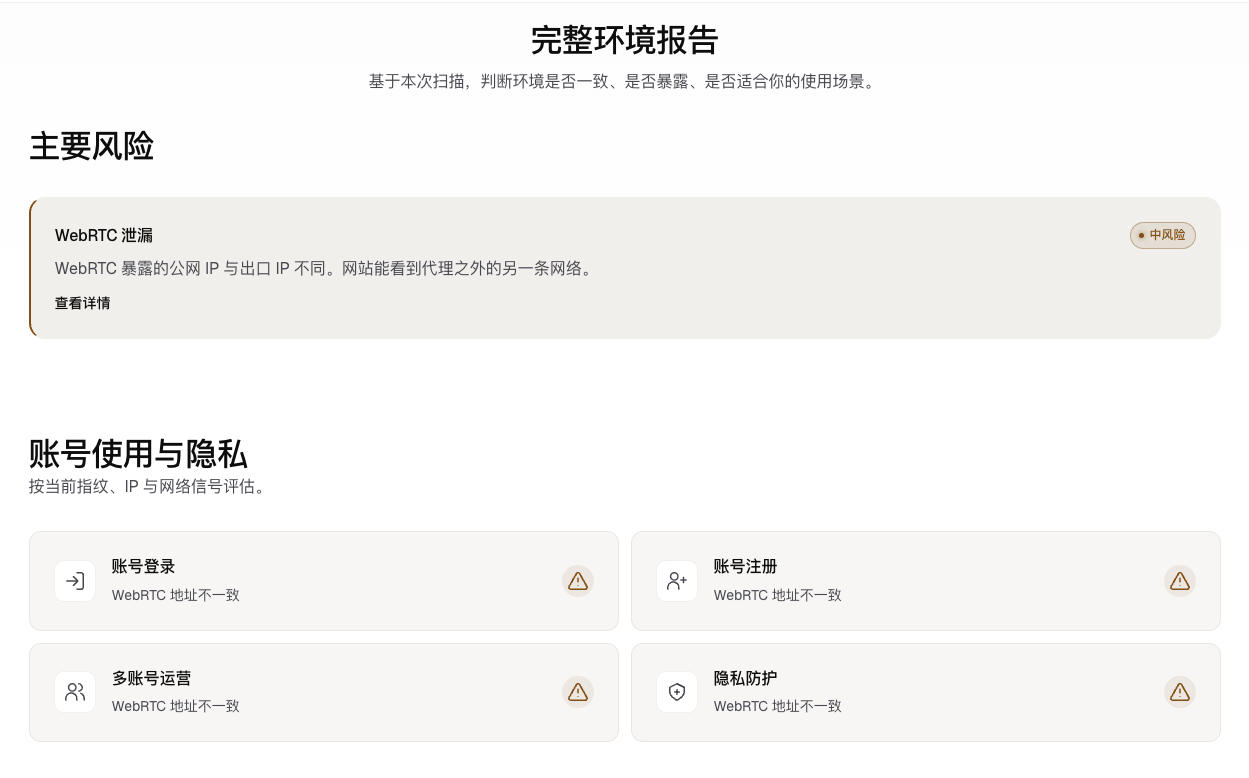
这里有一个必须讲清楚的事实:Whoer 70% 的截图使用的是中国出口环境,而这组 EnvTrace 91/100 使用的是香港出口环境。它们不是同一网络条件下的控制实验,不能用来比较哪个工具“更准”,也不能说 Whoer 的 30 分 DNS 扣分对应 EnvTrace 的 9 分差额。
这两组记录的价值,在于分别说明了不同的检测思路:Whoer 能提示 DNS 地区差异;EnvTrace 则会把浏览器、IP、网络以及 WebRTC 等网站能读到的环境信号放在一起,从账号环境风险的角度标出需要核对的项目。
如果您准备登录重要账号,最实用的方式是在将要实际使用的同一个浏览器 Profile、同一条网络线路下运行检查,并重点阅读异常明细,而不是把不同环境的分数放在一起比较。
七、常见问题
Whoer DNS 不相符一定是 DNS 泄漏吗?
不一定。它首先表示检测到的 DNS 位置和出口 IP 所在位置不符合 Whoer 的规则。是否真的泄漏,要结合 DNS 解析器身份、VPN/代理路由以及独立测试结果判断。
Whoer 伪装度 70% 还能正常上网吗?
通常可以。评分不是网络能否连接的开关,也不是账号是否安全的保证。应先看具体扣分项,再按实际用途决定是否需要修复。
为什么 Whoer 和其他检测工具评分不同?
不同工具检测的信号、风险定义和评分权重不同。即使在相同环境下,也不应预期分数一致;如果网络环境还不同,则更不能直接比较。
Whoer 显示“DoNotTrack 未开启”,需要立刻处理吗?
不一定。本次实测该项目显示 -0%。此外,Do Not Track 是浏览器向网站发出的偏好信号,并不能强制网站停止追踪,不宜把它等同于防泄漏功能。
换了代理 IP,为什么 Whoer 评分还是不变?
因为扣分可能与 DNS、时区、语言或浏览器配置有关,而不仅仅是 IP 地址。先查看详细扣分项,再决定是否需要调整对应配置。
总结:先看扣分证据,再决定要不要修复
Whoer 的伪装度百分比适合用来发现值得核查的线索,但不应该成为唯一判断标准。这次 70% 的实测显示,“DNS不相符 -30%”是造成扣分的可见原因;下一步正确的做法,是判断 DNS 请求有没有违反预期的网络路径,而不是看到国家不同就认定真实 IP 泄漏。
如果您希望进一步检查浏览器指纹、IP、WebRTC 与整体账号环境,可以使用 EnvTrace 免费账号环境检测。它能帮助您发现需要确认的信号,但也不能代替具体的网络排障或预测平台的内部风控结果。
检测与撰写说明: 本文章依据 2026 年 10 月的 Whoer 与 EnvTrace 实测截图撰写;Whoer 中国出口案例与 EnvTrace 香港出口案例属于两次不同环境的检测,不构成同环境对比。文中提到的评分规则与功能以检测时的页面及官方资料为准,可能随产品更新而变化。
参考资料: